Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible

Pour un numérique responsable ...
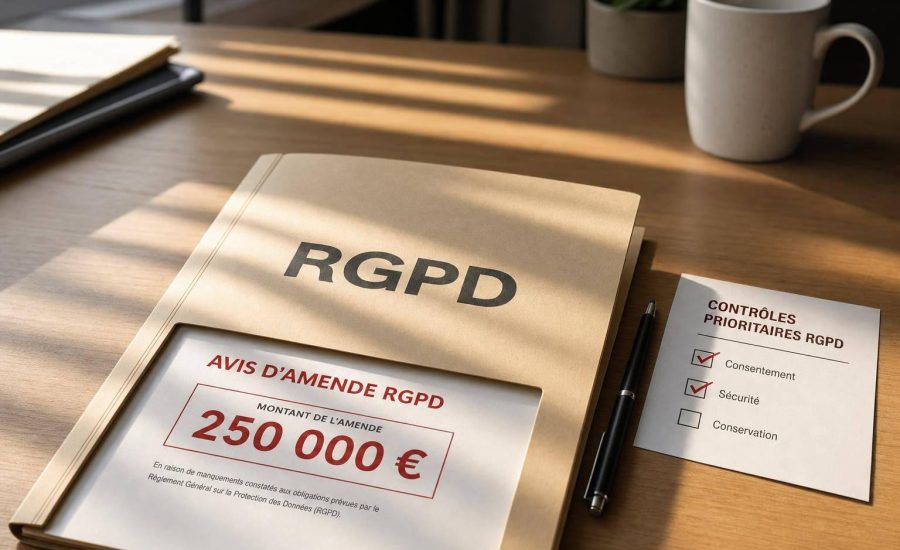
Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible
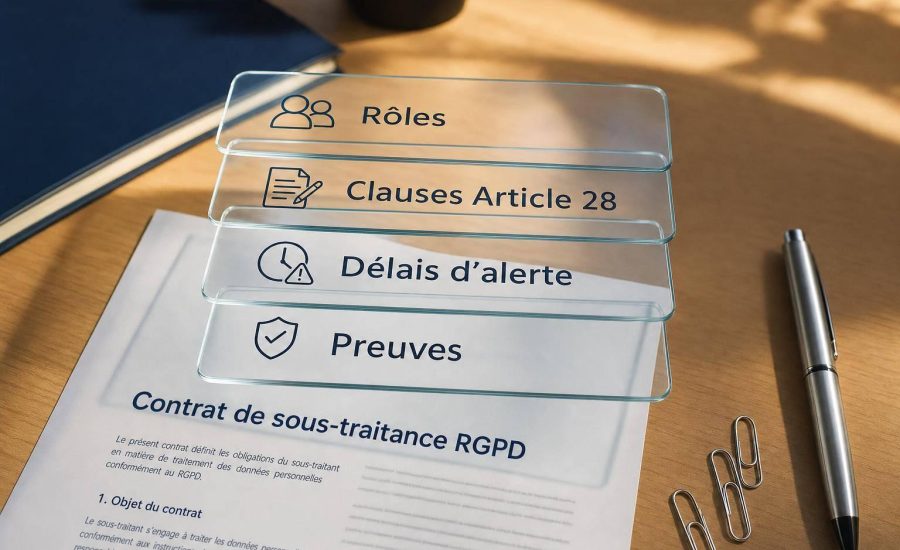
Si un prestataire traite des données personnelles pour mon compte, je dois avoir un contrat de sous-traitance conforme à l’article 28 du RGPD. Sans ce texte, la relation n’est pas conforme, même sans
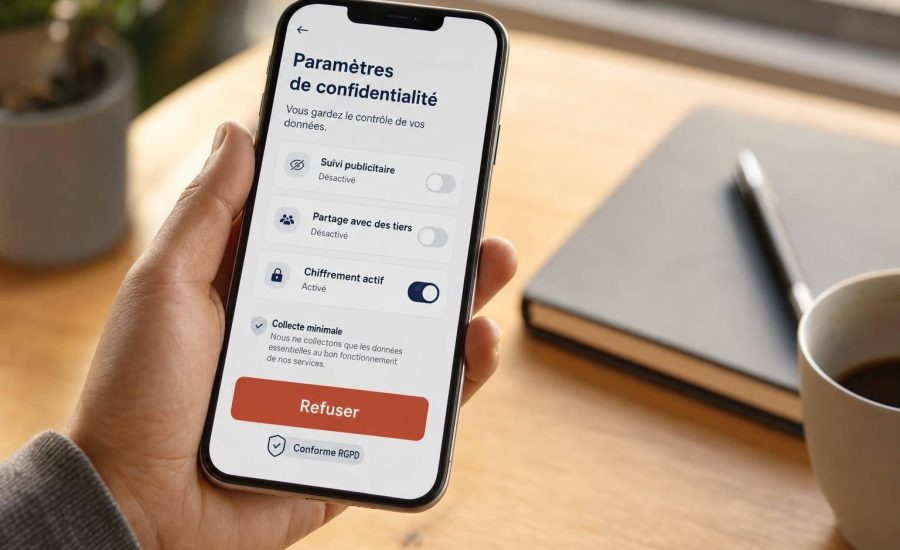
Oui : la Privacy by Design peut faire monter la confiance utilisateur, mais seulement si elle se voit dans le produit. Si je veux résumer l’article en une idée simple, c’est celle-ci :
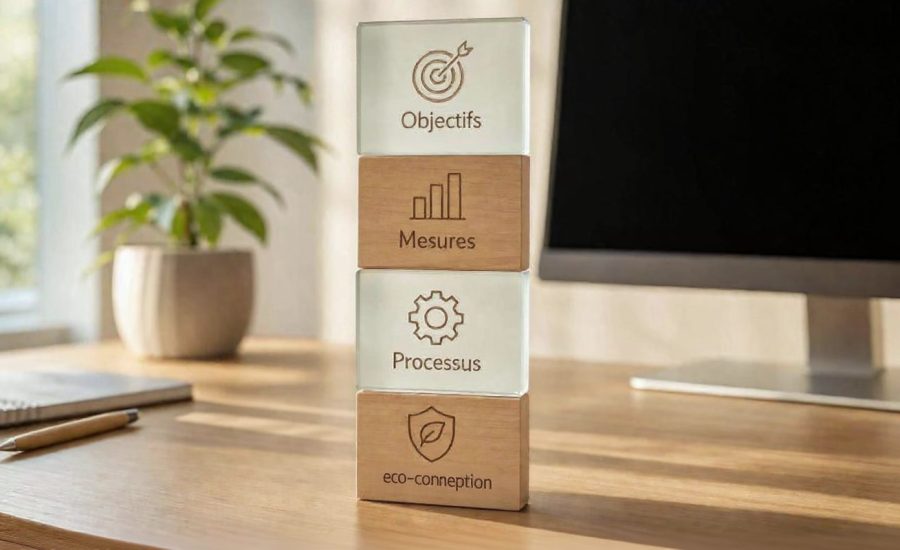
Si on devait résumer l’article en une phrase : en France, l’éco-conception numérique ne se prouve pas avec beaucoup de documents, mais avec les bons documents.Le point clé est simple :le RGESN 2024
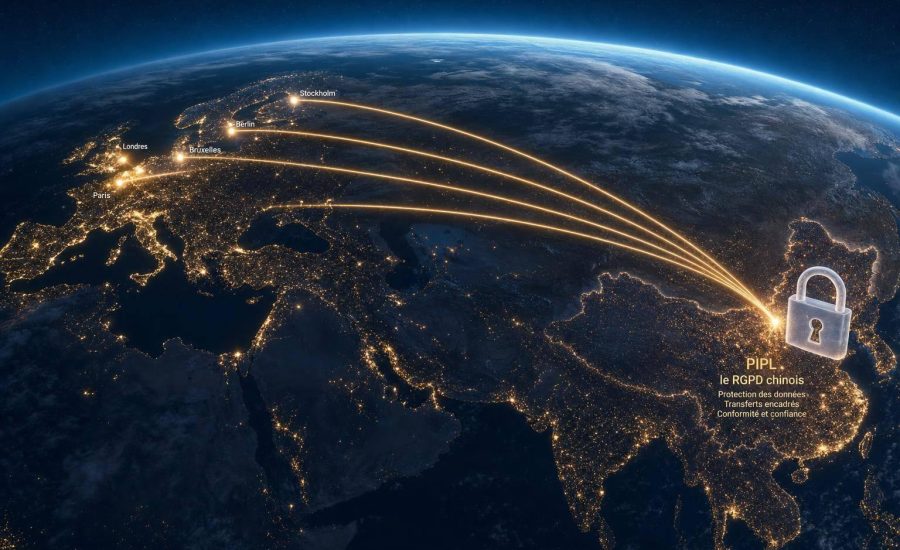
Si je traite des données de personnes en Chine, le PIPL peut me viser même si mon entreprise est en France. Et le sujet n’est pas léger : l’amende peut monter jusqu’à 5
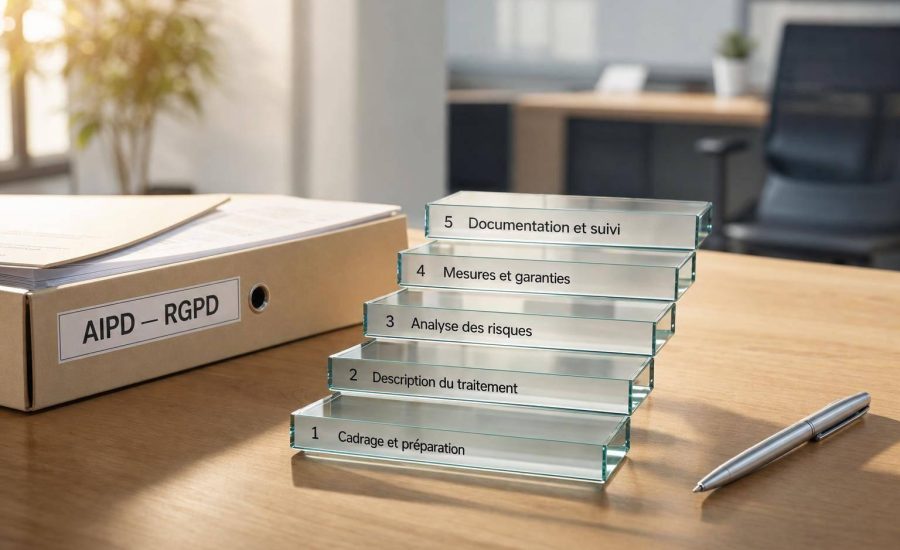
Je vais droit au but : une AIPD sert à vérifier un traitement à risque élevé avant son lancement, puis à garder une trace écrite de l’analyse. Si je la fais bien, j’obtiens
Dans un monde de plus en plus numérique, la protection des données, la sécurité et la gestion de l'intelligence artificielle (IA) ne peuvent plus être perçues comme des éléments distincts. Ces domaines interconnectés
La documentation RGPD est essentielle pour prouver votre conformité RGPD. Elle regroupe des éléments clés comme le registre des activités de traitement, les analyses d’impact (AIPD), les mentions d’information, les contrats avec les
Programme de travail de la CNIL dès 2026 La Commission nationale de l’informatique et des libertés (CNIL), l’autorité française en matière de protection des données, a présenté son programme de travail pour 2026.