Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible


Pour un numérique responsable ...
Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible
Oui : la Privacy by Design peut faire monter la confiance utilisateur, mais seulement si elle se voit dans le produit. Si je veux résumer l’article en une idée simple, c’est celle-ci :
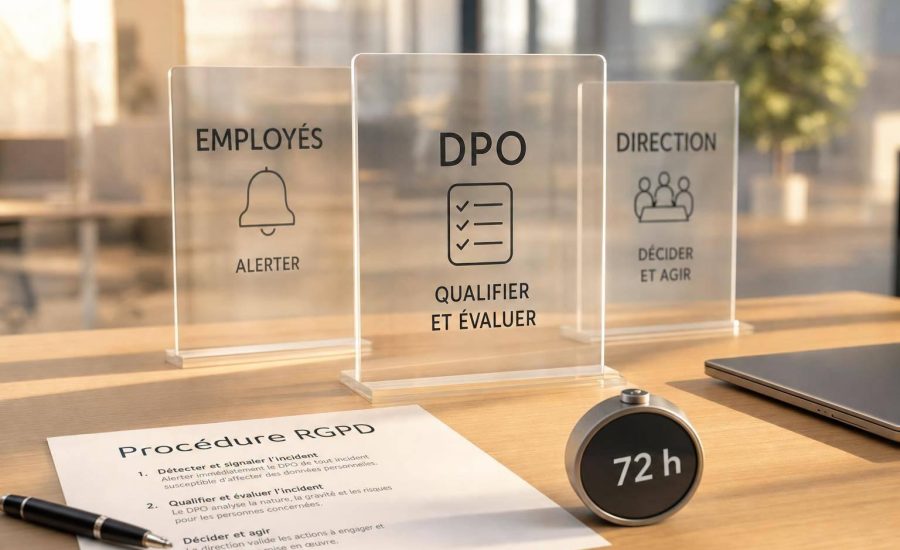
La réponse courte : les employés signalent, le DPO analyse, la direction décide. En France, si une violation de données présente un risque pour les personnes, la notification à la CNIL doit partir

Je vais droit au but : une AIPD sert à vérifier un traitement à risque élevé avant son lancement, puis à garder une trace écrite de l’analyse. Si je la fais bien, j’obtiens

Je vais droit au but : une politique de conservation des données sert à fixer quoi garder, combien de temps, où, et quand supprimer ou anonymiser. En France, si je garde des données