La formation des tiers au RGPD est un élément essentiel de toute démarche de conformité. Dès qu'un prestataire accède à des données personnelles ou à un système d'information, l'organisation reste responsable des traitements

Pour un numérique responsable ...
La formation des tiers au RGPD est un élément essentiel de toute démarche de conformité. Dès qu'un prestataire accède à des données personnelles ou à un système d'information, l'organisation reste responsable des traitements
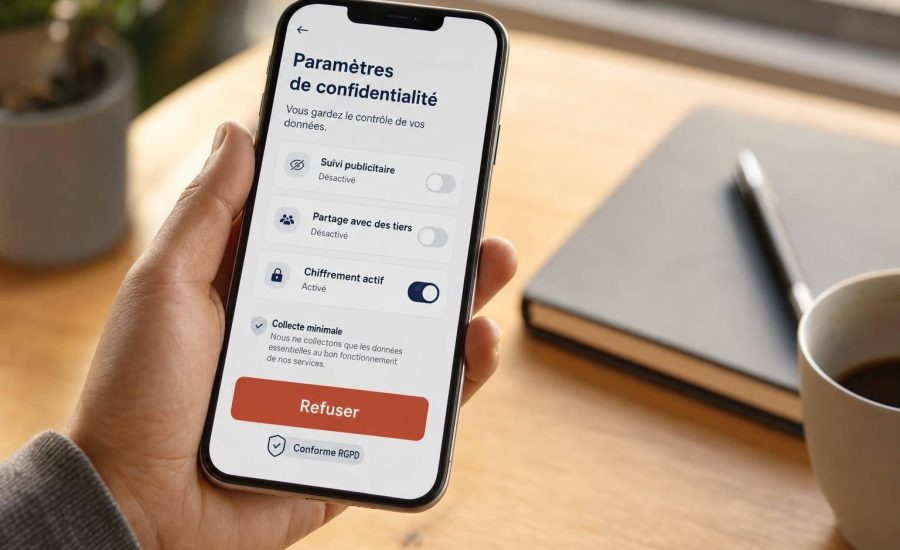
Oui : la Privacy by Design peut faire monter la confiance utilisateur, mais seulement si elle se voit dans le produit. Si je veux résumer l’article en une idée simple, c’est celle-ci :
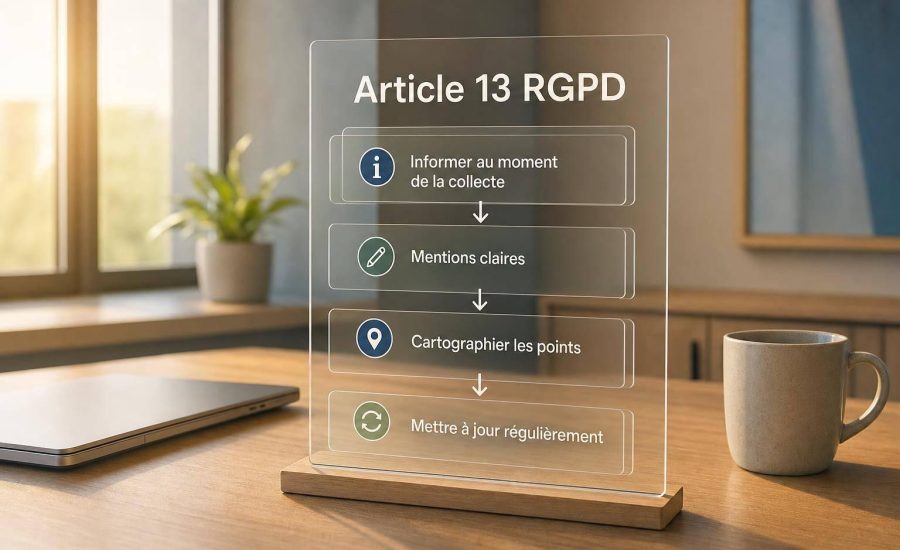
Pour respecter l'article 13 du RGPD, la personne doit être informée dès la collecte de ses données au moyen d'une mention d'information courte, claire et complète. En cas de collecte directe, informer après
Le plus simple à retenir : le Privacy by Design, c’est penser à la protection des données avant la mise en ligne. Pas après. En France, ce n’est pas juste une bonne idée
Je vais droit au but : les enfants commencent internet vers 5 ans et 10 mois, et 46 % des 6–10 ans ont déjà un smartphone. Donc, dès les premiers usages, des données
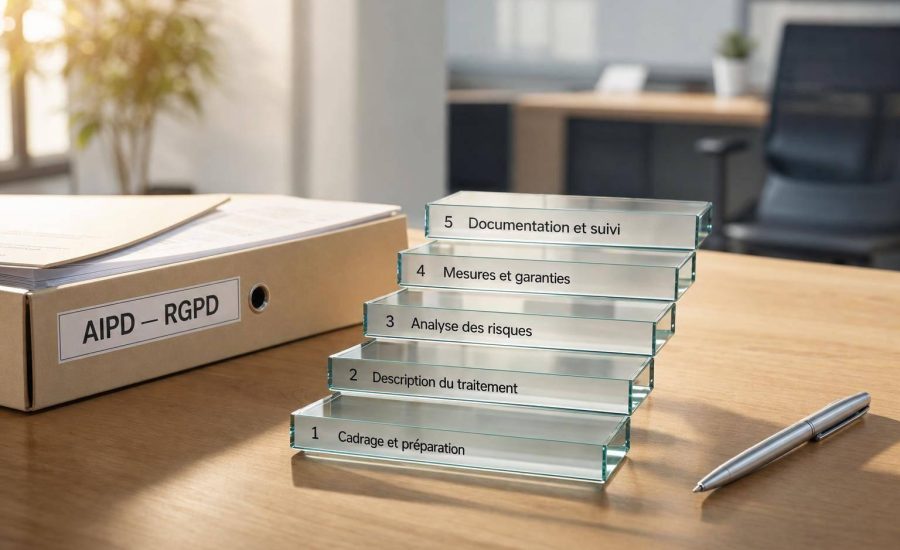
Je vais droit au but : une AIPD sert à vérifier un traitement à risque élevé avant son lancement, puis à garder une trace écrite de l’analyse. Si je la fais bien, j’obtiens
Dans de nombreuses organisations, le chiffrement des données est encore présenté comme une réponse presque automatique aux exigences de sécurité et de conformité. Pourtant, cette vision est incomplète. Chiffrer ne signifie pas contrôler.
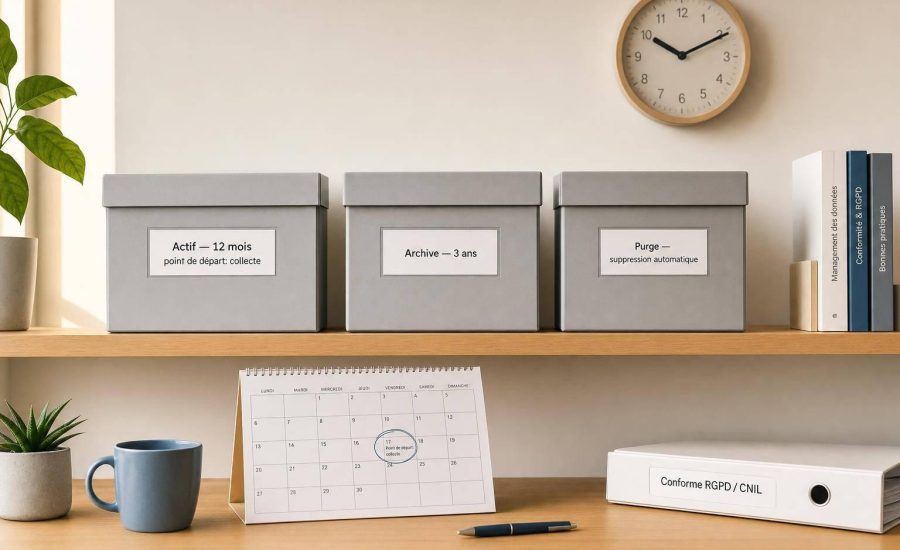
Je vais droit au but : une politique de conservation des données sert à fixer quoi garder, combien de temps, où, et quand supprimer ou anonymiser. En France, si je garde des données
Vous n’avez pas le droit de collecter des données “au cas où”. La conformité RGPD, nous impose de pouvoir expliquer chaque champ, chaque durée de conservation et chaque accès. Si on ne peut