La formation des tiers au RGPD est un élément essentiel de toute démarche de conformité. Dès qu'un prestataire accède à des données personnelles ou à un système d'information, l'organisation reste responsable des traitements

Pour un numérique responsable ...
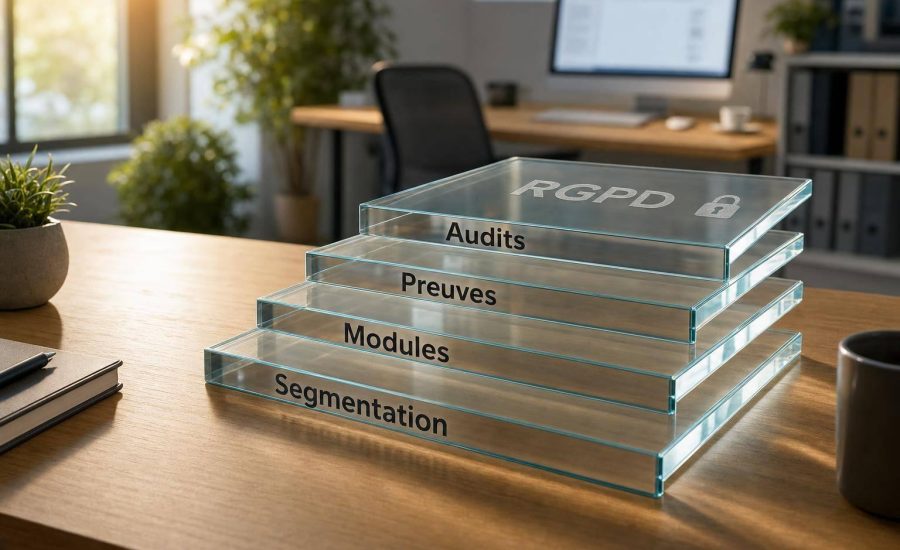
La formation des tiers au RGPD est un élément essentiel de toute démarche de conformité. Dès qu'un prestataire accède à des données personnelles ou à un système d'information, l'organisation reste responsable des traitements
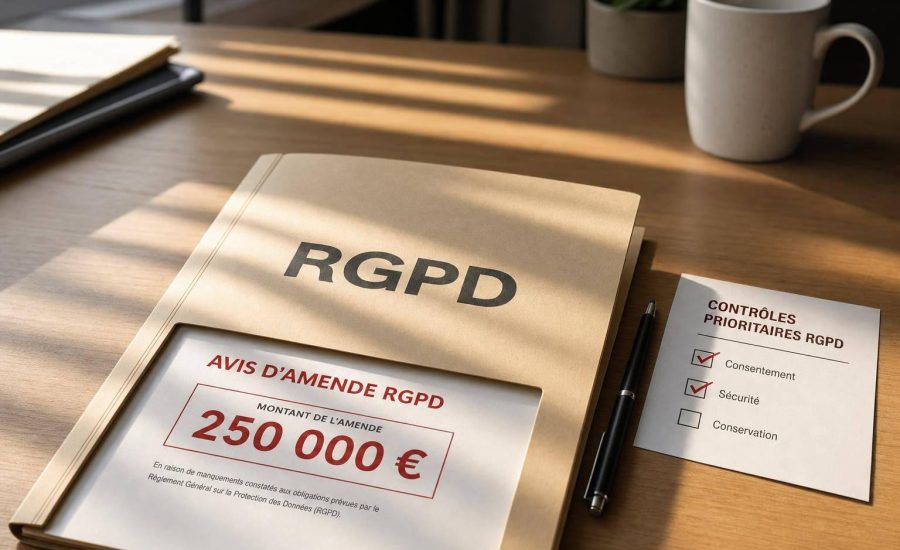
Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible
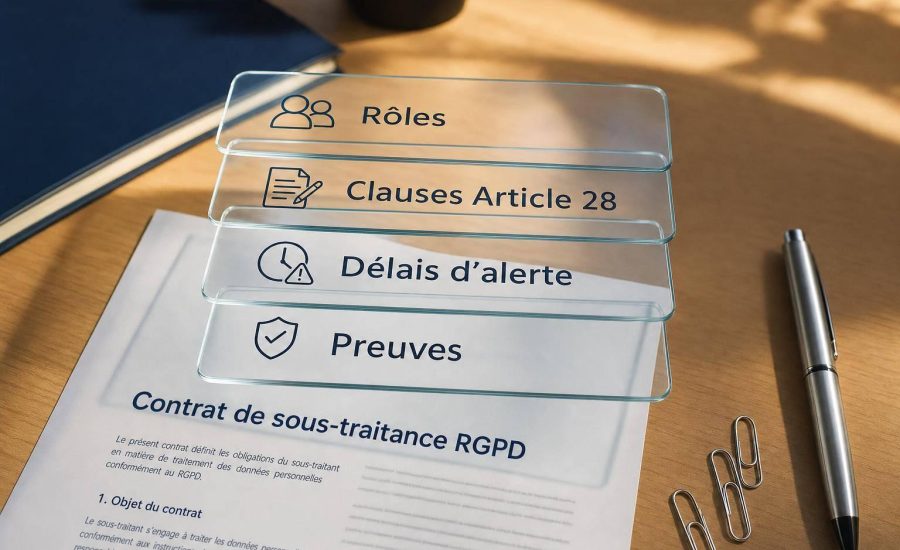
Si un prestataire traite des données personnelles pour mon compte, je dois avoir un contrat de sous-traitance conforme à l’article 28 du RGPD. Sans ce texte, la relation n’est pas conforme, même sans
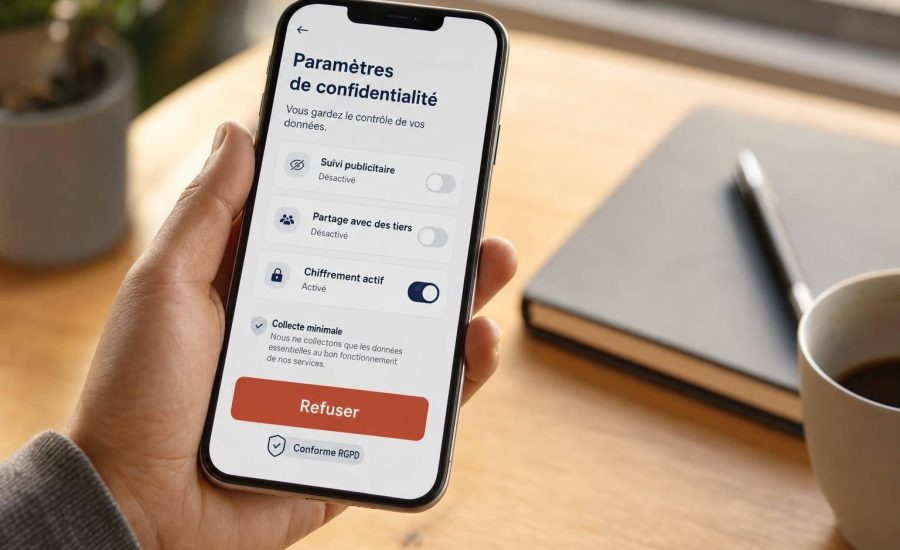
Oui : la Privacy by Design peut faire monter la confiance utilisateur, mais seulement si elle se voit dans le produit. Si je veux résumer l’article en une idée simple, c’est celle-ci :
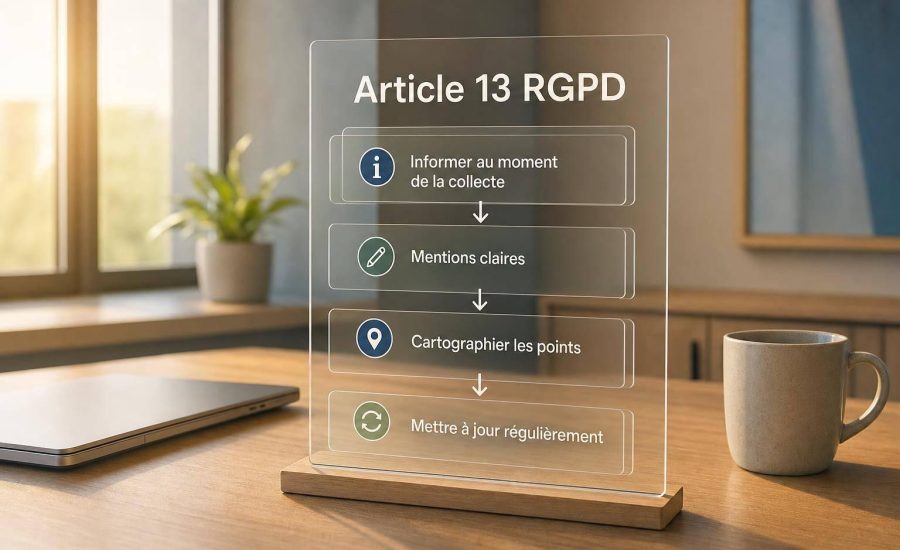
Pour respecter l'article 13 du RGPD, la personne doit être informée dès la collecte de ses données au moyen d'une mention d'information courte, claire et complète. En cas de collecte directe, informer après
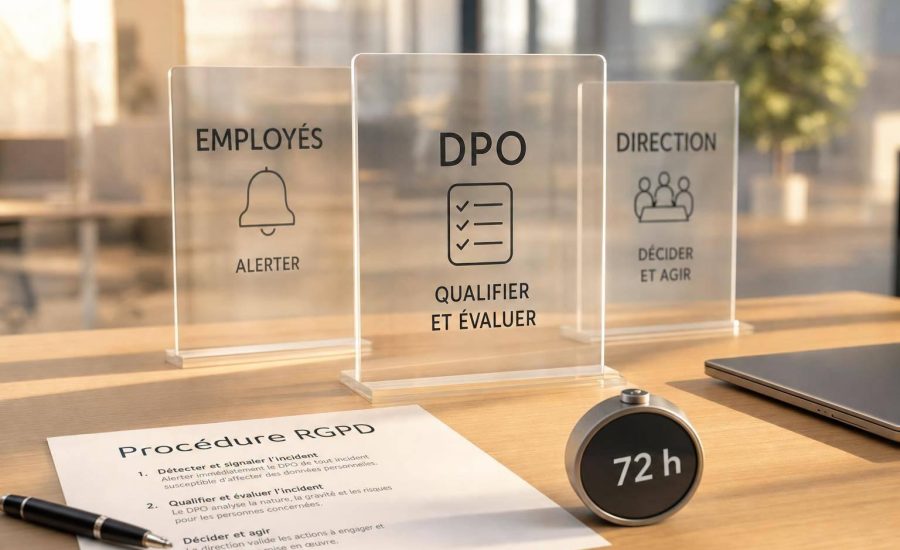
La réponse courte : les employés signalent, le DPO analyse, la direction décide. En France, si une violation de données présente un risque pour les personnes, la notification à la CNIL doit partir
Le plus simple à retenir : le Privacy by Design, c’est penser à la protection des données avant la mise en ligne. Pas après. En France, ce n’est pas juste une bonne idée
Je vais droit au but : les enfants commencent internet vers 5 ans et 10 mois, et 46 % des 6–10 ans ont déjà un smartphone. Donc, dès les premiers usages, des données
Si je traite des données de personnes en Chine, le PIPL peut me viser même si mon entreprise est en France. Et le sujet n’est pas léger : l’amende peut monter jusqu’à 5