Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible


Pour un numérique responsable ...
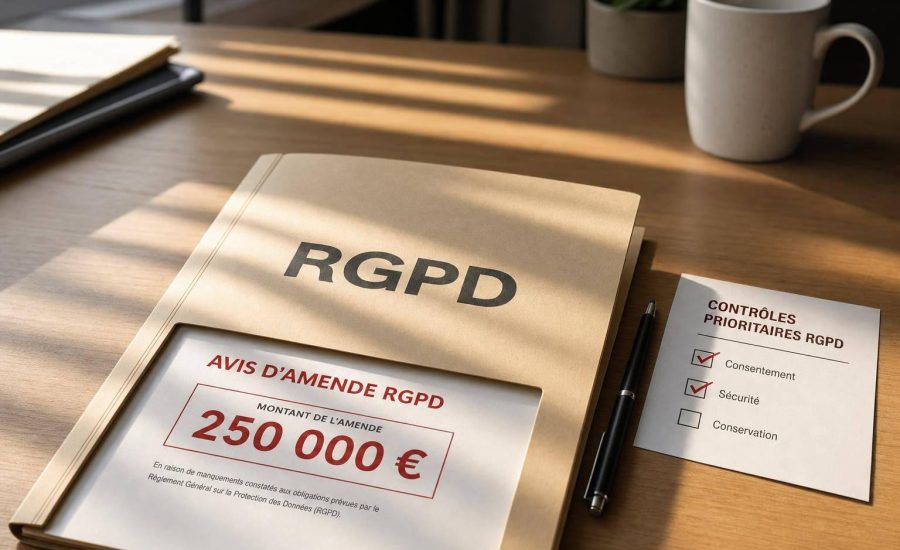
Oui : les sanctions RGPD touchent autant les grands groupes que les structures plus petites. En lisant ces cas, je retiens surtout 3 points : le consentement mal géré, la sécurité trop faible
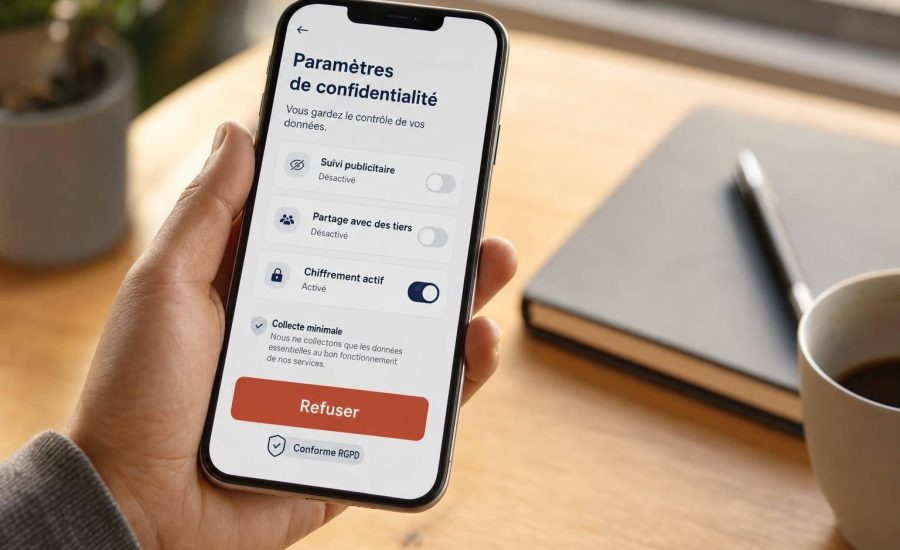
Oui : la Privacy by Design peut faire monter la confiance utilisateur, mais seulement si elle se voit dans le produit. Si je veux résumer l’article en une idée simple, c’est celle-ci :
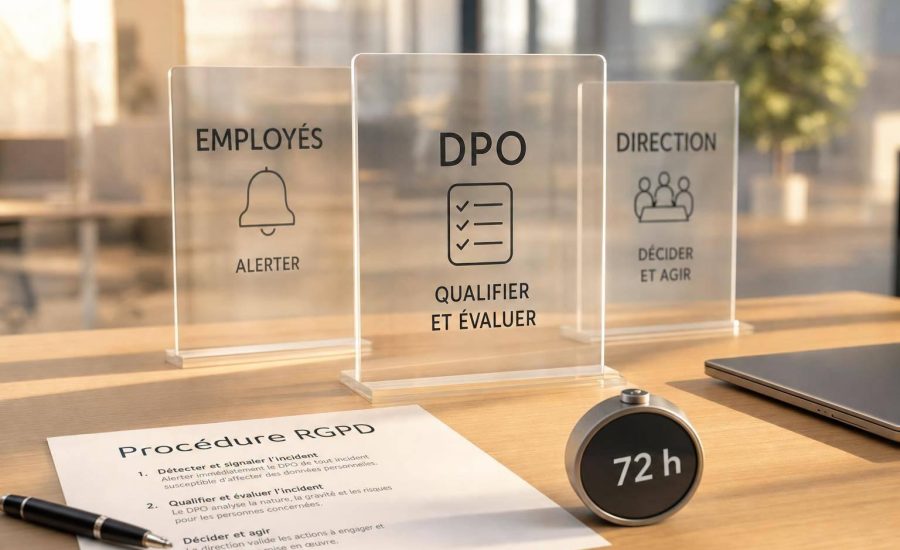
La réponse courte : les employés signalent, le DPO analyse, la direction décide. En France, si une violation de données présente un risque pour les personnes, la notification à la CNIL doit partir

Le plus simple à retenir : le Privacy by Design, c’est penser à la protection des données avant la mise en ligne. Pas après. En France, ce n’est pas juste une bonne idée

Je vais droit au but : une AIPD sert à vérifier un traitement à risque élevé avant son lancement, puis à garder une trace écrite de l’analyse. Si je la fais bien, j’obtiens

Je vais droit au but : une politique de conservation des données sert à fixer quoi garder, combien de temps, où, et quand supprimer ou anonymiser. En France, si je garde des données

La documentation RGPD est essentielle pour prouver votre conformité RGPD. Elle regroupe des éléments clés comme le registre des activités de traitement, les analyses d’impact (AIPD), les mentions d’information, les contrats avec les

Les objets connectés (IoT) transforment nos vies, mais ils posent des défis majeurs : protéger les données personnelles et respecter le RGPD. Ce guide explique comment sécuriser les appareils IoT et garantir leur